Google spränger botnät på 1,3 miljoner Android-lådor skickade direkt från tillverkaren Videostrong
Certifieringen skreve skyddet men skadekoden lastades aldrig på fabrik, ägare lämnas med avstängd Play Protect och kvardröjande systemappar som inte går att ta bort
Bilder
 Credit:
Google
 Photo of Ryan Whitwam
arstechnica.com
Googles hotanalysgrupp uppger att man har slagit ut ett botnät som kontrollerade över 1,3 miljoner Android-TV-lådor — enheter som bar Googles certifiering, Googles appar och Googles varumärke. De flesta såldes under varumärket MECOOL av det Shenzhen-baserade företaget Videostrong Technology. Trend Micro, ett av företagen som hjälpte till vid tillslaget, räknade till 1 472 554 infekterade enheter.
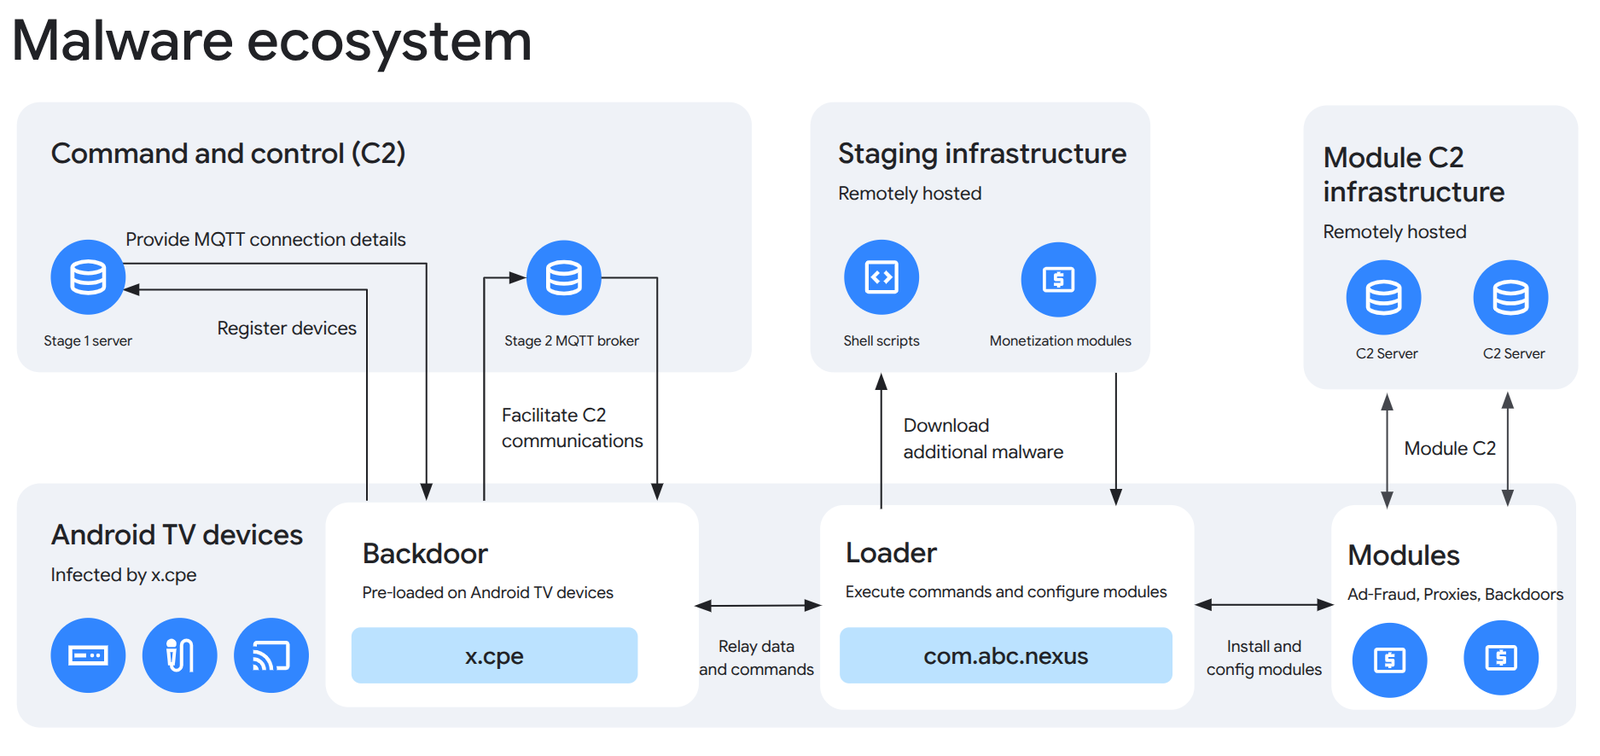
Lådorna hade komprometterats redan innan de nådde någons vardagsrum — men inte genom något som certifieringen var byggd för att upptäcka. En stubbapplikation, x.cpe eller com.oemservice, lå installerad på enheterna med systemrättigheter och utan någon egen skadlig funktion. Så fort en låda kom online kontaktade stubben en extern server, stängde av Play Protect — som annars hade flaggat det som följde — och väntade på att få installera moduler efter operatörens anvisningar. Enligt Google missades arrangemanget på grund av Videostrongs förklädnadstekniker; själva skadprogrammet behövde aldrig passera fabrikens port.
Det som passerade senare var en affärsverksamhet. Stubben utvecklades från en enkel installationskanal till en modulär plattform i tre steg som sålde åtkomst till tredje part. Google fann att de flesta lådor användes som så kallade bostadsproxies för att dirigera stora trafikvolymer, eller körde moduler för annonfusk. Videostrong behöll full kontroll över enheterna — terminalkommandon, skärmdumpning, genomsökning av andra maskiner i hemmanätverket — och Google uppger att man iakttagit tillverkaren utöva den kontrollen i realtid. Slutsatsen: det rörde sig inte om en enskild avhoppad anställd, utan om företagets egen verksamhet.
De infekterade lådorna fanns framför allt i Brasilien, Malaysia, Irak, Mexiko och Taiwan, men tiotusentals stod online i USA, Tyskland, Storbritannien, Australien och Kanada. I samarbete med Japans nationella polismyndighet, Synthient och Trend Micro vidtog Google rättsliga åtgärder för att stänga ner domäner och servrar som Videostrong använde, däribland kommandoinfrastruktur kopplad till andra skadprogramskampanjer. Man uppskattar att tillverkaren nu är avskuren från omkring tio miljoner enheter. Synthient har publicerat en lista med 182 enhetsmodeller som vetat ingå i botnätet. Google har avslutat samarbetet med Videostrong, vars dotterbolag nekas använda Googles Android-appar och tjänster, och uppdaterar nu certifieringsprocessen som botnätet smög sig förbi.
Tillslaget visar vad certifieringsregimen förmår: ett enda bolag kan skära av en tillverkare från tio miljoner enheter i ett svep. Det visar också var den tar slut. De nu verkningslösa skadprogramsmodulerna ligger kvar som systemappar som användaren inte enkelt kan ta bort, och Play Protect är fortfarande avstängt på drabbade lådor. Utanför den certifierade ekosystemet är Android öppen källkod, och otal icke-certifierade TV-lådor finns på marknaden — enheter som inget tillslag någonsin kan nå.
Servrarna är borta. Programvaran som Videostrong lämnade kvar i över en miljon vardagsrum sitter fortfarande där.