Cyberangrepp värmer upp brittiska köttleverantörers kylrum till 100 grader
Dagen efter attacker mot kylsystem i sju europeiska länder, Danfoss-fällor på nätet visar spår som pekar mot Ryssland medan NCSC avstår från att peka ut någon, ingen kött förlorades eftersom kylen var tom — men ett tinat slaktkroppar kan inte återställas från backup som en krypterad databas
Bilder
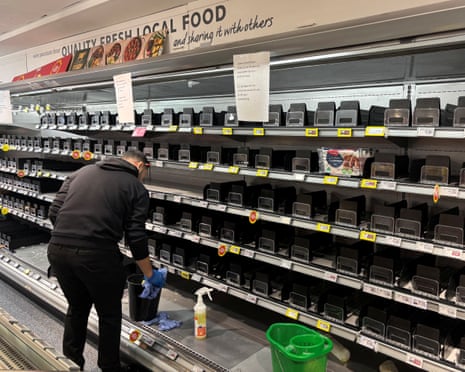 A worker cleans a refrigerated display unit at a SuperValu branch in Ireland. The first UK impacts were reported the day after cooling units in seven European countries were hacked. Photograph: Reuters
theguardian.com
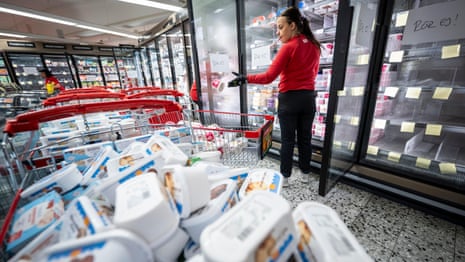 ‘It’s a form of terrorism’: fridges across Europe hit by suspected cyber-attacks – video
theguardian.com
Kötleverantörer i Storbritannien har drabbats av cyberattacker där kyl- och frysutrustningens temperatur höjdes medvetet. Detta en dag efter att kylsystem hos livsmedelskedjor i sju europeiska länder hackades. Nationella cybersäkerhetscentret (NCSC) uppger att man samarbetar med de drabbade företagen och att den nationella påverkan hittills är begränsad. Uppgifterna lämnades av Paul Chichester, operativ chef vid NCSC, i samband med att myndighetens årliga granskning presenterades på tisdagen.
Den europeiska kampanjen slog mot kylsystem i Belgien, Estland, Irland, Finland, Luxemburg, Nederländerna och Sverige på måndagen, och i vissa fall steg temperaturen till hela 50 grader. Liknande händelser rapporterades i Frankrike förra månaden, där den angripna utrustningen var äldre teknik uppkopplad mot internet och skyddad av fabriksinställda standardlösenord. I Storbritannien uppger branschorganisationen för självständiga kötleverantörer att flera av dess drygt 300 medlemmar drabbats som så kallade biverkningar: ett leveransföretag såg sina kylutrymmen stiga till upp emot 100 grader, och två andra rapporterade att frysar börjat tina.
Inget kött har gått förlorat — de drabbade utrymmena var tomma vid tillfället. Men val av mål skapar samma tidspress som kryptering av filer brukar göra, och den driver sig själv: en frys som tyst värms upp förstör sitt innehåll enligt ett schema som inte väntar på IT-avdelningen. Kylkedjor byggda på strömlinjeformad leverans har inget buffertlager som kan ta upp förlusten. En utpressad databas kan återställas från säkerhetskopia; ett upptinat slaktkroppar kan inte återställas alls.
Cybersäkerhetsexperter rapporterade att attacker mot fiktiva Danfoss-styrenheter — medvetet placerade på nätet för att locka till sig angripare — uppvisade likheter med operationer kopplade till Ryssland. NCSC vill inte spekulera i vem som ligger bakom, uppger att attackerna inte använde artificiell intelligens och att de utnyttjade sårbarheter som funnits öppna länge. Den avgående chefen Richard Horne beskrev kylattackerna som förberedelser till ett förstorat hot, i en tid då artificiell intelligens blottlägger brister i nätverk som ägarna underlåtit att uppdatera. Teknikchefen Ollie Whitehouse menade att tillverkare måste pressas att göra sin teknik säkrare — och att konsumenter måste acceptera att betala mer för säkrare utrustning.
The Grocer rapporterade att en frukt- och grönsaksgrossist i London drabbats men förlorat inga varor. Uppgiften om 100 grader kom från utrymmen som var tomma vid tillfället.
Fallet illustrerar ett mönster som återkommer: säkerhet kostar, och när ingen äger ansvaret skjuts kostnaden på framtiden. Utrustning med standardlösenord står kvar på nätet så länge ingen tvingas betala priset — tills någon annan gör det.